
之後會去找真實案例,這邊先補大概
昨天 Day 24 我們討論了 Beacon 和它的設定檔。
今天將把一個 Beacon 的設定挖出來。
因為 Beacon 的設定檔就是攻擊者的遙控藍圖裡面有比如:
解出來,就能拿這些 IOC 去全網掃,查看還有哪些機器連著同一個 C2
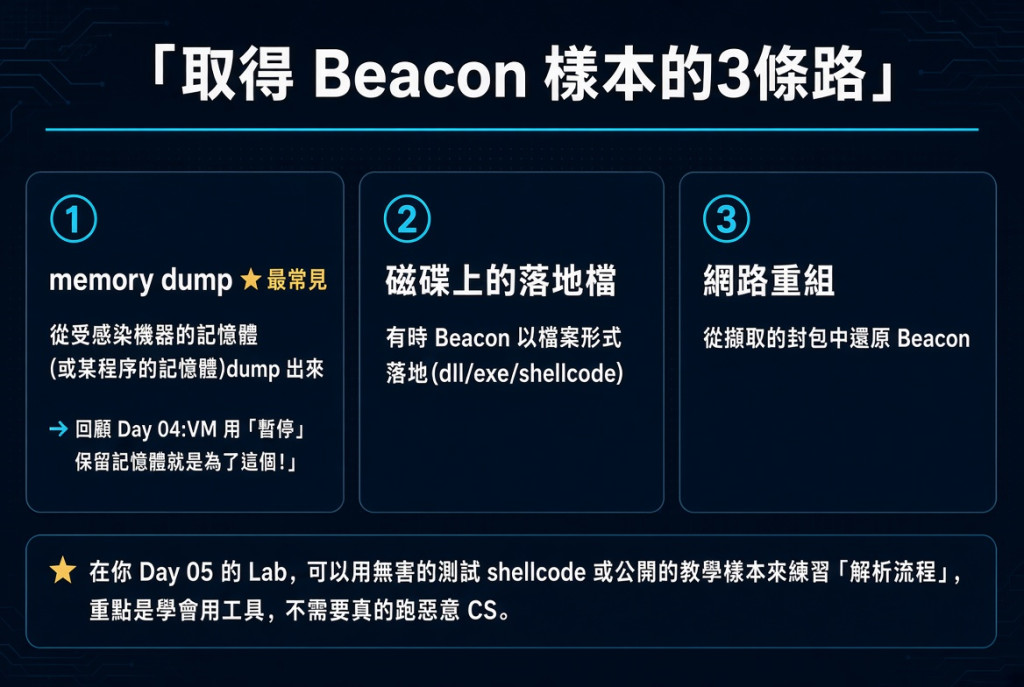
Beacon 執行時,它的設定被編碼藏在自己的記憶體/檔案裡
取得樣本有3條路:
社群有多個開源的 Cobalt Strike 設定解析器(CS config parser / beacon parser)。
它們的原理:知道 CS 設定的編碼方式
(早期版本甚至用固定的 XOR 金鑰 0x69/0x2e)
於是能自動掃描樣本、把設定欄位還原成人看得懂的格式。
SentinelOne 的解析工具:https://github.com/Sentinel-One/CobaltStrikeParser/
解析工具 1768.py: https://github.com/DidierStevens/DidierStevensSuite/blob/master/1768.py
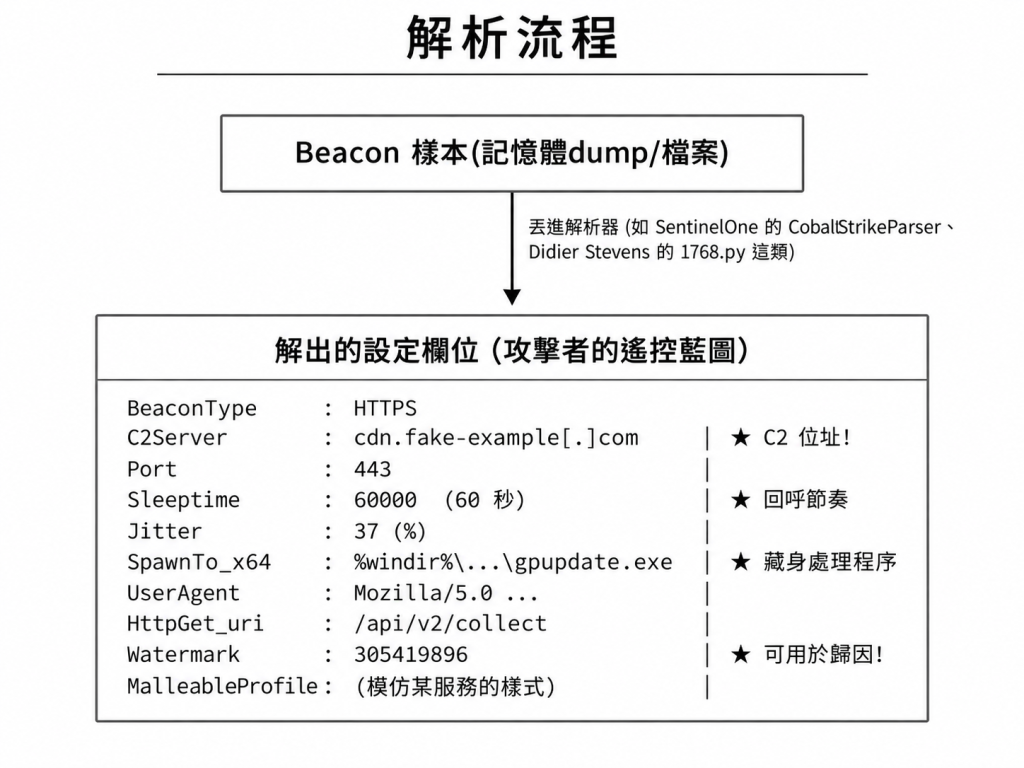
上述的欄位意思解讀如下
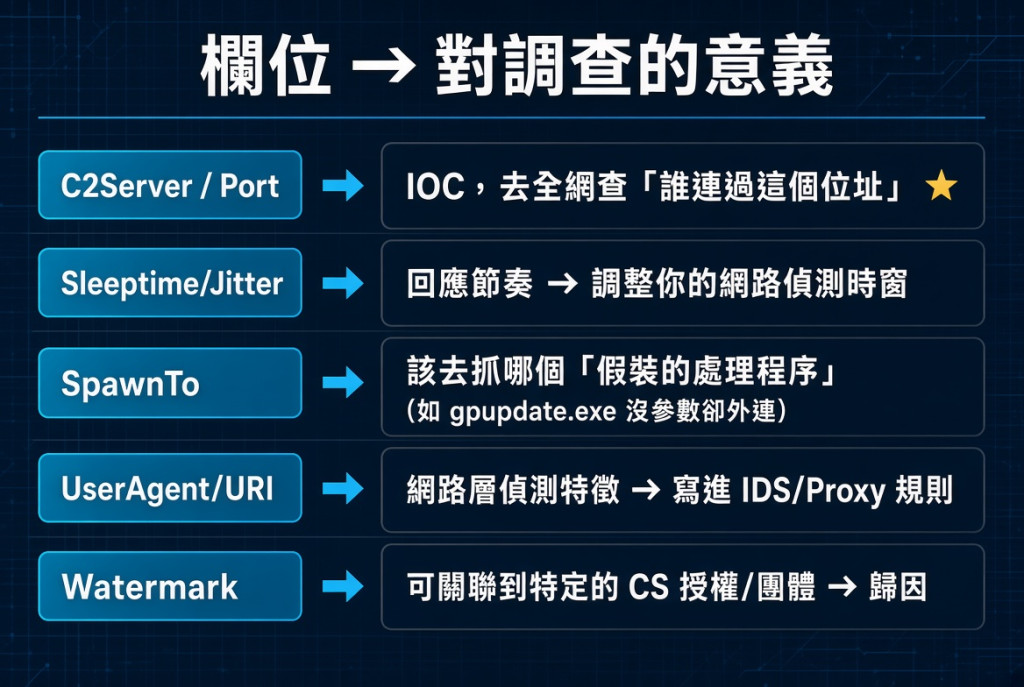
解出設定不是之後,
可以嘗試進行 hunting
(回顧 Day 12 的「解一台 → 得 IOC → 掃全網」正向循環):
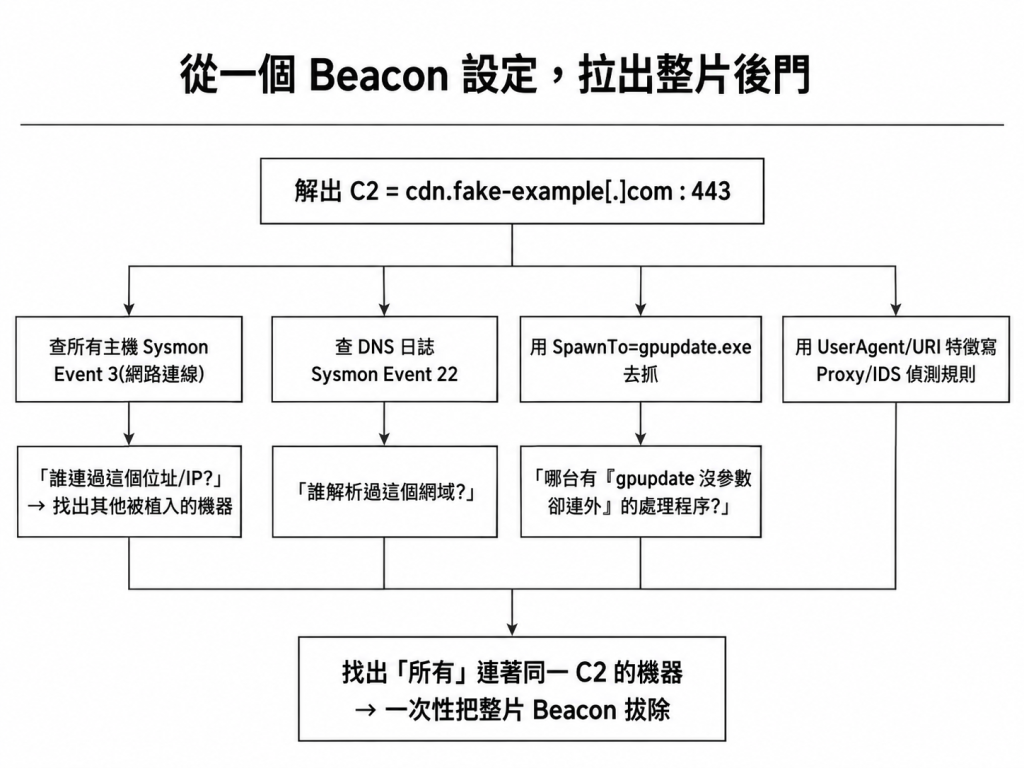
回顧 Day 03:只要漏掉一台還連著 C2 的機器,攻擊者就能捲土重來。
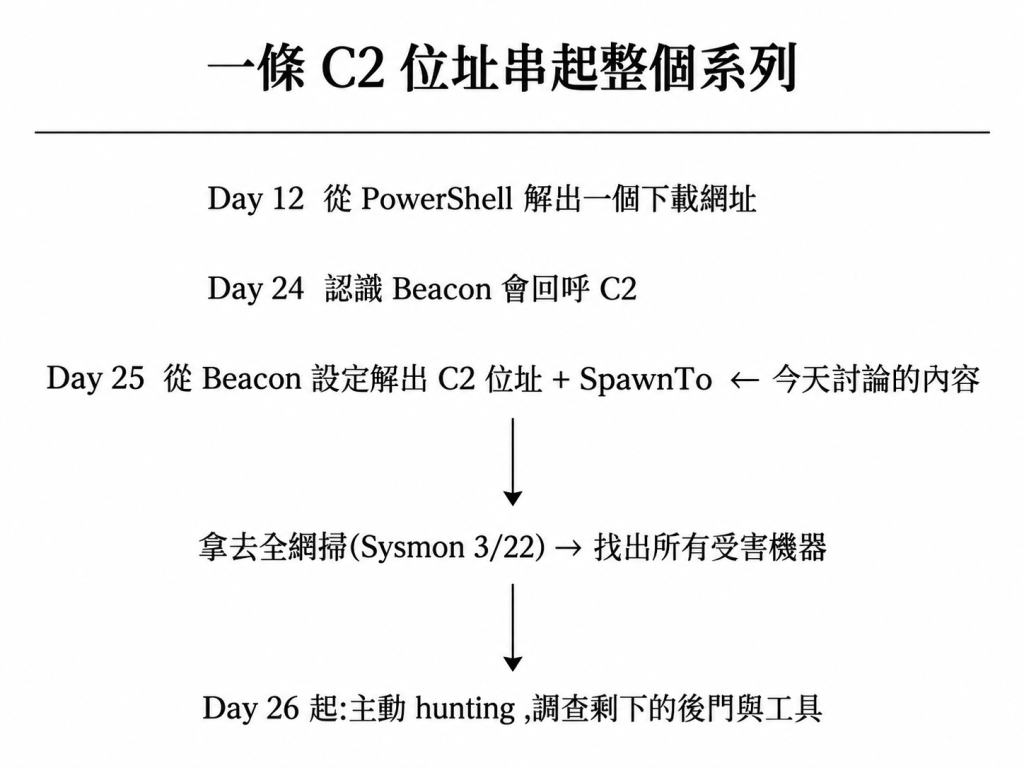
用設定檔解出的 C2 當索引,進行 hunting 找有無其他後門
看看這個 IOC 怎麼串起前面好幾天:
解析 Beacon 設定平時就能練:
從一坨記憶體 dump 解出攻擊者的遙控藍圖
到現在我們探討完攻擊者的完整生命週期
從攻擊者入侵 -> 加密 -> C2
明天開始會轉往討論如何從被入侵的網路環境查找攻擊者的痕跡


 iThome鐵人賽
 看影片追技術